【セキュリティ解説】フォームタイプの決済が安全な理由(トークン決済の仕組み)
「申込フォームにクレジットカード決済を付けたいものの、カード番号が漏えいしないか心配」「自社でカード情報を管理する必要があるのでは」と、不安を感じる事業者さまも多いのではないでしょうか。
結論からお伝えすると、適切に設計されたフォームタイプの決済は、カード情報を自社のパソコンやネットワークに通さない仕組みを採用できるため、情報漏えいのリスクを抑えられます。
その安全性を支えるのが、カード情報非保持化とトークン決済です。
ただし、「フォームを使えば何でも安全」というわけではありません。
PCI DSSへの準拠状況やEMV 3-Dセキュアへの対応、管理画面の運用方法まで確認することが重要です。
本記事では、フォーム決済のセキュリティとトークン決済の仕組みを、専門知識がない方にもわかりやすく解説します。
【1分でわかる】フォーム決済が安全とされる理由
結論として、フォーム決済の安全性は「カード番号を事業者側で持たない・通さない・処理しない」設計によって高められます。
| 確認したい項目 | 結論 |
|---|---|
| フォーム決済は安全か | カード情報が自社環境を通過しない方式であれば、漏えいリスクを抑えられます |
| カード情報非保持化とは | 自社の機器やネットワークでカード情報を保存・処理・通過させないことです |
| トークン決済とは | カード番号を、そのままでは決済に使えない別の文字列へ置き換える仕組みです |
| 事業者が確認できる情報 | 申込内容、決済結果、金額、決済日時などが中心です |
| トークン化だけで十分か | 不十分です。PCI DSS、本人認証、管理画面の安全な運用も欠かせません |
安全性を判断するときは、決済フォームの見た目よりも「入力されたカード情報が、どの会社のシステムへ送信されるか」を確認しましょう。
フォーム決済のセキュリティは「カード情報を自社に通さない」ことで高まる
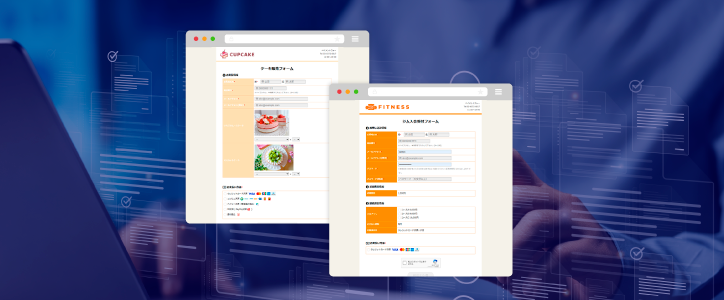
フォームタイプの決済は、決済代行会社が提供する決済機能付き受付フォーム上で、申込受付から支払いまで完結させる方法です。
作成したフォームのURLやQRコードをホームページ、メール、SNS、チラシなどに掲載し、不特定多数のお客さまから注文や申込を受け付けます。
会費の申込、セミナー受付、寄付、スクールの入会、商品の注文など、金額や受付内容がある程度決まっている業務に向いています。
Paysysのフォームタイプも、管理画面で作成したフォームを公開し、受付から支払いまでを一つの画面で完結できる仕組みです。
お客さまは必要事項を入力したあと、そのまま支払方法を選択できます。(ペイシスサービスサイト)
カード情報非保持化とは
カード情報非保持化とは、自社で保有する機器やネットワークにおいて、カード情報の「保存」「処理」「通過」を行わないことです。
たとえば、お客さまが入力したカード番号を次の場所に残す運用は、情報漏えいの原因になりかねません。
- 自社のデータベースや表計算ファイル
- 従業員が使用するパソコンやスマートフォン
- メール、チャット、エントリーフォームの回答欄
- 自社で独自に構築した決済システム
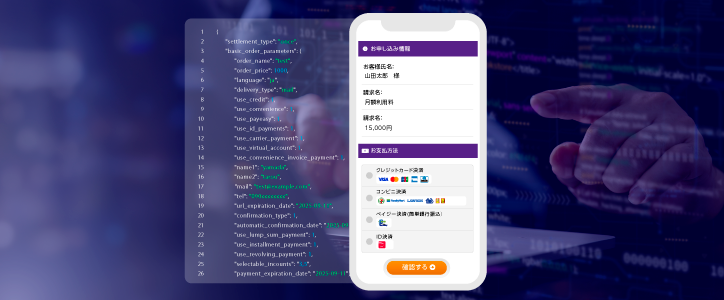
一方、非通過型のフォーム決済では、カード情報は決済代行会社の環境へ直接送られます。
事業者側には、申込内容や決済結果など、業務に必要な情報だけが返される構成です。
クレジットカード・セキュリティガイドラインでは、非通過型の例として「リダイレクト(リンク)型」と「JavaScript(トークン)型」が示されています。
(=決済代行会社が管理する決済画面へ移動し、カード情報を入力する方式)
(=画面上で入力されたカード情報を決済代行会社へ直接送信し、自社にはトークンだけを返す方式)
どちらも、自社の機器やネットワークにカード情報を通さないことが重要なポイントです。
トークン決済はカード番号を「代わりの文字列」に置き換える仕組み
トークン決済では、カード番号をトークンへ置き換えて処理します。
(=カード番号などの重要な情報を、それ単体では元の番号を特定できない代替文字列へ置き換える技術)
PCI Security Standards Councilは、トークンをカード番号の代わりとなる値として説明しています。
適切に設計されたトークンは、第三者に取得されても、トークンだけから元のカード番号を判断しにくいことが特徴です。
トークンが発行されるまでの流れ
結論として、事業者が受け取るのはカード番号そのものではなく、決済処理に必要なトークンと決済結果です。
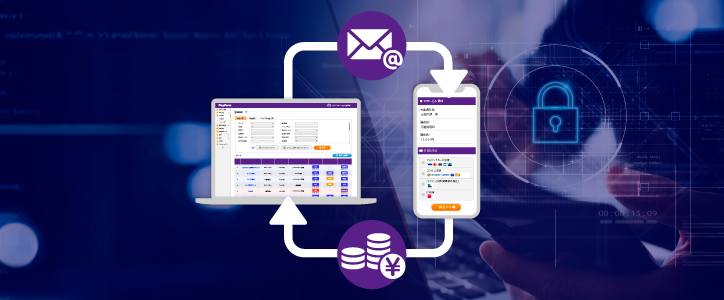
- お客さまがカード情報を入力する
決済代行会社が管理する入力画面または入力領域に、カード番号や有効期限などを入力します。 - カード情報が決済代行会社へ直接送信される
自社のサーバーを経由せず、決済代行会社の安全管理された環境で処理されます。 - カード番号がトークンへ置き換えられる
決済代行会社が、カード番号に対応する代替文字列を発行します。 - 事業者には決済結果などが返される
管理画面では、支払済み・未決済、金額、申込者情報などを確認できます。カード番号そのものを閲覧する必要はありません。
継続課金を行う場合も、カード番号ではなくトークンなどを使って次回以降の決済を行う構成が一般的です。
元のカード情報との対応関係は、決済代行会社側の管理領域で保護されます。
トークン化と暗号化は同じではない
トークン化と暗号化は、どちらも情報を守る技術ですが、仕組みが異なります。
(=一定の計算処によってデータを読めない状態にし、正しい鍵を使って元に戻す技術)
暗号化されたカード番号は、復号用の鍵があれば元の情報に戻せます。
一方、トークンはカード番号の代替値であり、加盟店側では通常、カード番号へ戻せません。
ただし、トークンを使っていれば無条件に安全になるわけではなく、トークンを発行・管理するシステム全体が適切に構築されていることが前提です。
フォーム決済は「トークン化+複数の対策」で安全性を高める
安全なフォーム決済には、カード情報非保持化だけでなく、PCI DSSや本人認証などを組み合わせた対策が必要です。
2026年3月公表のクレジットカード・セキュリティガイドライン6.1版では、非保持化を実現したEC加盟店でも、ホームページのぜい弱性などを原因としてカード情報が窃取される事例があると説明されています。
非保持化を理由に、自社側のセキュリティ対策を省略してよいわけではありません。
1.PCI DSSに準拠した決済環境を選ぶ
(=クレジットカード情報を安全に取り扱うため、国際カードブランドが共同で策定したセキュリティ基準)
PCI DSSでは、カード情報の保護、アクセス制御、ネットワークの監視、ぜい弱性への対応などが求められます。決済サービスを選ぶ際は、決済システムだけでなく、管理画面やお客さま向け画面を含めて、どの範囲で準拠状況を確認しているかを見ましょう。
Paysysは、決済システムがPCI DSSに準拠していることに加え、管理画面やお客さま向け画面についてもPCI DSS SAQ Type-Dによる自己評価での準拠しています。
(=カード情報を取り扱う環境について、広い範囲の確認を行う自己問診票の区分)
そのほか、ISMSやプライバシーマークに関する取り組みも示されています。
2.EMV 3-Dセキュアで本人認証を行う
(=カード発行会社が取引のリスクを判定し、必要に応じて本人認証を行う仕組み)
トークン化がカード情報の漏えい対策であるのに対し、EMV 3-Dセキュアは、盗まれたカード情報によるなりすまし決済を防ぐための対策です。
カード発行会社が端末情報や取引内容などからリスクを判定し、必要な場合はワンタイムパスワードなどの認証を求めます。
現在のガイドラインでも、EC加盟店が講じる決済時の対策として導入が示されています。
3.管理画面と公開URLを適切に管理する
フォーム自体が安全でも、管理画面のアカウントが不正利用されると、設定変更や情報閲覧のリスクが生じます。
実際の運用では、次の対策を行いましょう。
- 管理画面のアカウントを複数人で使い回さない
- 推測されにくい固有のパスワードを設定する
- 退職者や担当変更後のアカウントを速やかに停止する
- 不審なメールから管理画面へアクセスしない
- 公式の決済フォームURLであることを定期的に確認する
- パソコンやスマートフォンの基本ソフトを更新する
トークン化はカード番号を守る対策であり、管理者アカウントやお客さまの申込情報まで自動的に守るものではありません。
役割ごとに対策を分けて考える必要があります。
安全なフォーム決済サービスを選ぶ5つのチェックポイント
結論として、サービス名や料金だけでなく、カード情報の経路と運用支援まで確認することが大切です。
- カード情報が自社環境を通過しないか
「非通過型ですか」「カード番号は自社サーバーを経由しますか」と確認します。 - トークンの発行元と管理主体が明確か
トークンを誰が発行し、元のカード情報をどこで管理するのかを確認しましょう。 - PCI DSSへの準拠状況を説明できるか
決済処理部分だけでなく、管理画面やフォームを含む対象範囲も重要です。 - EMV 3-Dセキュアに対応しているか
カード情報の保護と、不正利用防止の両方を備えているかを見ます。 - 導入後の問い合わせ窓口があるか
決済エラーや不審な取引が発生した際、電話やメールで相談できる体制があると安心です。
導入前には、実際の決済フォームや管理画面を見せてもらい、「カード情報がどこを通るのか」を図で説明してもらうと判断しやすくなります。
まとめ:安全なフォーム決済はカード情報を自社で持たない
フォームタイプの決済が安全とされる主な理由は、カード情報非保持化とトークン化によって、自社のパソコンやネットワークでカード番号を扱わずに済む点です。
ただし、トークン化だけでリスクがなくなるわけではありません。
PCI DSSに準拠した決済環境、EMV 3-Dセキュア、管理画面のアクセス管理などを組み合わせることで、フォーム決済の安全性を高められます。
Paysys(ペイシス)なら、システム開発を行わずに、受付から支払いまで完結する決済機能付き受付フォームを作成できます。
管理画面では申込状況や入金状況を確認でき、返金や金額修正などの処理にも対応しています。
「自社の運用でカード情報非保持化を実現できるか」「継続課金にも対応できるか」など、セキュリティ面を含めて確認したい場合は、Paysysの資料請求または無料相談をご利用ください。
「Paysys(ペイシス)」なら、リンクを発行するだけで今すぐクレカ決済がスタート!
面倒なシステム開発は一切不要。管理画面から金額を入力するだけで、メールやLINEで送れる決済フォームがその場で作成できます。自社のビジネスモデルに合うか知りたい、詳しい手数料が知りたいという方は、まずは無料の資料請求・導入相談からお気軽にお問い合わせください。