継続課金決済を導入する際のセキュリティ要件と、トラブルを防ぐ規約の書き方
月謝、会費、顧問料、サービス利用料などを毎月自動で回収できる「継続課金」は、請求業務を効率化できる便利な仕組みです。
一方で、「クレジットカード情報を安全に扱えるのか」「解約したつもりのお客さまへ請求してしまわないか」「規約には何を書けばよいのか」といった不安もあります。
継続課金を安心して導入するためには、決済システムのセキュリティだけでなく、契約内容・料金・解約条件をお客さまが事前に理解できる状態をつくることが重要です。
特にオンラインで継続課金を受け付ける場合は、カード情報の保護、不正利用対策、Web画面の安全性に加え、申込時の表示方法にも注意する必要があります。
本記事では、サブスク決済を導入する際に確認したいセキュリティ要件と、継続課金のトラブルを防ぐ規約・申込画面の作り方を解説します。
※本記事は一般的な実務上のポイントを整理したものであり、個別契約に関する法律判断を行うものではありません。規約を正式に作成・変更する際は、必要に応じて専門家へ確認してください。
1分でわかる|継続課金導入時に確認すべきポイント
結論として、継続課金では「安全な決済環境」と「分かりやすい契約条件」の両方を整える必要があります。
| 分類 | 確認したいポイント |
|---|---|
| カード情報保護 | カード情報を自社で保持しない仕組みか |
| セキュリティ基準 | PCI DSSへの対応状況 |
| 本人認証 | EMV 3-Dセキュアに対応しているか |
| Webの安全性 | 不正ログイン・脆弱性への対策を行っているか |
| 料金表示 | 初回・2回目以降の料金が明確か |
| 課金タイミング | いつ、どの周期で決済されるか明確か |
| 契約期間 | 最低利用期間や自動更新の有無が分かるか |
| 解約条件 | 締切日・方法・解約後の扱いが明確か |
| 申込画面 | 確定前に契約内容を確認・修正できるか |
セキュリティ対策を十分に行っていても、料金や解約条件が分かりにくければ契約トラブルにつながります。
反対に、規約を丁寧に作っていても、カード情報を安全に扱えない決済環境では安心して利用してもらえません。
この2つをセットで考えることが、継続課金導入の基本です。
継続課金で確認したい4つのセキュリティ要件
結論として、クレジットカードによる継続課金では「カード情報をできるだけ自社で持たない」「本人認証を導入する」「Web自体を安全に運用する」という考え方が重要です。
1.カード情報を自社で保持しない
クレジットカード番号を自社のシステムや表計算ソフトへ保存する運用は避けることが基本です。
現在のクレジットカード・セキュリティガイドラインでは、加盟店はカード情報を保持しない「非保持化」を行うか、保持する場合にはPCI DSSへ準拠することが指針として示されています。
決済代行サービスが提供する決済フォームへ入力してもらい、自社ではカード番号そのものを管理しない方式であれば、カード情報漏えいのリスクを抑えやすくなります。
継続課金で「カードを登録する」といっても、自社がカード番号を保管する必要はありません。登録情報を安全に管理できる決済サービスを利用することが重要です。
2.PCI DSSへの対応状況を確認する
決済サービスを選ぶ際は、PCI DSSへの対応状況も確認しましょう。
カード情報を扱う決済事業者などにとって重要な基準で、アクセス管理、ネットワーク保護、脆弱性対策など複数の要件が定められています。
Paysysが採用する決済システムはPCI DSSに準拠しており、管理画面やお客さま向け画面についても「PCI DSS SAQ Type-D」に準拠しています。
決済サービスを比較するときは、料金や機能だけでなく、カード情報をどのような仕組みで保護しているかも確認してください。
3.EMV 3-Dセキュアへ対応する
オンラインのクレジットカード決済では、EMV 3-Dセキュアへの対応が重要です。
経済産業省が公表しているクレジットカード・セキュリティガイドラインでは、EC加盟店にEMV 3-Dセキュアの導入が求められています。
2025年3月末までの原則全EC加盟店への導入方針に続き、6.0版ではEMV 3-Dセキュアと適切な不正ログイン対策がEC加盟店の対策として示されました。
PaysysもEMV 3-Dセキュアに対応しています。
なお、継続課金では初回のカード登録・決済と、その後の自動継続課金で処理方法が異なる場合があります。
「毎月の自動決済でも毎回同じ本人認証が発生する」とは限らないため、具体的な仕様は利用する決済サービスへ確認しましょう。
4.決済フォーム以外のWeb画面も守る
決済部分だけ安全なら十分、というわけではありません。
経済産業省のクレジットカード・セキュリティガイドライン6.0版では、EC加盟店に対してWebサイトやシステムの脆弱性対策、不正ログイン対策なども求めています。
2025年4月以降は、全EC加盟店にセキュリティ・チェックリストに基づく対策が求められる方向が示されています。
たとえば、
- 管理画面のパスワードを使い回さない
- 不要になった担当者のアカウントを停止する
- Webシステムを適切に更新する
- 管理者権限を必要以上に付与しない
- 不審なログインを確認する
といった日常的な運用も重要です。
決済サービス側だけでなく、自社の管理体制まで含めてセキュリティを考えましょう。
継続課金の規約でトラブルになりやすい4つのポイント
結論として、継続課金のトラブルは「聞いていた料金と違う」「解約したと思っていた」「いつまで請求されるか分からない」といった認識違いから発生しやすくなります。
1.初回料金と2回目以降の料金が違う
入会金や初期費用、初月割引がある場合は、初回と2回目以降の料金を分けて表示します。
たとえば、
「初月1,000円」
だけではなく、
「初月1,000円、2ヶ月目以降は毎月5,000円」
と記載します。
消費者向けの通信販売では、最終確認画面において販売価格・対価、支払いの時期や方法など、契約の基本事項を明確に表示する必要があります。
定期購入の場合は、継続する契約であることや各回の料金などを認識できる表示が重要です。
初回料金だけを大きく見せ、継続後の料金を分かりにくくする表示は避けましょう。
2.自動更新であることが伝わっていない
期間の定めがなく、解約するまで継続する契約であれば、その旨を明確に記載します。
たとえば、
「本契約は1ヶ月単位で自動更新されます。解約手続きが完了するまで、毎月利用料金が発生します。」
という形です。
「月額制」とだけ表示しても、お客さまが1ヶ月で自動終了すると認識する可能性があります。
いつまで契約が続くのかを、申込時点で理解できる状態にしておくことが重要です。
3.解約期限が分かりにくい
月額サービスで特に注意したいのが、解約申請と次回決済日の関係です。
たとえば毎月1日に翌月分を決済するなら、
「当月20日までに解約手続きが完了した場合、翌月分から請求を停止します」
など、具体的に記載します。
「解約はいつでも可能」という表現だけでは、いつまでに申請すれば次回請求が止まるのか分かりません。
消費者庁も、容易に解約できるように表示しながら実際には煩雑な手続きを求めるケースを問題となる例として示しています。
4.休会・プラン変更・返金の扱いが決まっていない
継続課金では、解約以外にも契約変更が発生します。
たとえば、
- 一時休会したい
- 翌月からプランを下げたい
- 月途中で上位プランへ変更したい
- 誤って決済されたので返金してほしい
といったケースです。
こうした変更のたびに担当者が判断すると、対応にばらつきが出ます。
規約では、変更申請の期限、反映時期、日割り計算の有無、返金条件などを可能な範囲で事前に決めておきましょう。
継続課金の規約に入れておきたい項目
結論として、継続課金の規約では「料金」「課金周期」「契約期間」「解約」を中心に、お客さまが支払いの全体像を理解できるようにします。
最低限、次の項目を整理しておくとよいでしょう。
- サービス内容
- 初回に支払う料金
- 2回目以降の料金
- 消費税やその他費用
- 課金周期
- 毎月の決済日
- 契約期間
- 自動更新の有無
- 最低利用期間の有無
- プラン変更の方法と反映時期
- 休会の条件
- 解約方法
- 解約申請の締切日
- 決済失敗時の扱い
- 返金条件
- サービス提供停止の条件
たとえば、月額8,000円のスクールなら、規約のイメージは次のようになります。
「利用料金は月額8,000円とし、登録された支払い方法に対して毎月25日に翌月分を請求します。
本契約は1ヶ月単位で自動更新されます。
退会を希望する場合は、毎月15日までに所定の方法で申請してください。16日以降の申請は翌々月からの退会となります。」
規約だけでなく、申込画面でも重要事項を分かりやすく表示することがポイントです。
規約だけ用意しても不十分。申込画面にも重要事項を表示する
結論として、お客さまが規約のリンクを開かなければ分からない設計より、申込確定前の画面で重要な条件を確認できる設計が適しています。
消費者向けのインターネット通販では、最終確認画面において、分量、販売価格・対価、支払いの時期・方法、提供時期、解除に関する事項などを表示することが求められています。
また、申込内容を容易に確認・訂正できる状態にする必要があります。
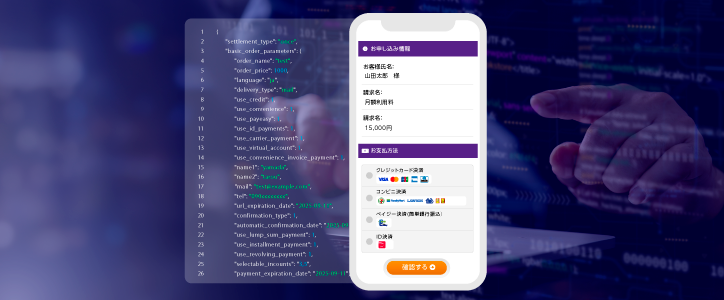
継続課金の申込画面では、たとえば次のように表示すると分かりやすくなります。
| 項目 | 表示例 |
|---|---|
| 初回料金 | 入会金10,000円+初月料金8,000円 |
| 次回以降 | 月額8,000円 |
| 次回決済日 | 2026年10月25日 |
| 課金周期 | 毎月 |
| 契約期間 | 解約手続き完了まで自動更新 |
| 解約 | 毎月15日までの申請で翌月から停止 |
「利用規約に同意する」というチェックボックスだけに頼るのではなく、支払いに直結する条件を申込画面でも確認できるようにしましょう。
決済失敗時のルールもあらかじめ決めておく
結論として、安全な継続課金運用には、不正利用だけでなく「正常な契約なのに決済できなかった場合」への対応も必要です。
クレジットカードでは、有効期限や利用状況などによって決済に失敗することがあります。
その場合に、
- 何日後に再決済するか
- お客さまへいつ通知するか
- いつサービスを停止するか
- 別の支払い方法を案内するか
を決めておきます。
Paysysでは、オプションとして洗替とリトライを利用できます。
Paysysのリトライでは、決済失敗から7日後に自動で再決済します。
「1回決済に失敗したら即時解約」なのか、「再決済期間中はサービスを継続する」のかでもお客さまへの影響は異なります。
利用規約や社内運用で明確にしておきましょう。
Paysysならセキュリティと継続課金の運用をまとめて管理
結論として、Paysys(ペイシス)なら、システム開発を行わずにクレジットカードやWeb口座振替による継続課金を導入できます。
毎月固定金額を決済する自動継続課金に加え、毎月異なる料金を設定する従量課金にも対応しています。
セキュリティ面では、PCI DSSへの対応やEMV 3-Dセキュアを備えています。
また、管理画面では決済状況を確認でき、金額修正・返金・追加請求なども行えます。
受付時には決済機能付き受付フォームを利用できるため、会員情報、料金プラン、支払い方法、規約への同意などを一つの動線で受け付ける運用も可能です。
ただし、決済システムを導入するだけで契約トラブルを防げるわけではありません。
料金、課金周期、解約条件、プラン変更など、自社サービス固有のルールを整理し、申込時にお客さまへ分かりやすく伝えることが必要です。
まとめ|安全な継続課金は「決済セキュリティ」と「契約の透明性」でつくる
継続課金を導入すると、月謝や会費、顧問料などの毎月の回収を効率化できます。
一方で、安全に運用するためには、単に「自動決済できるサービス」を選ぶだけでは十分ではありません。
カード情報の非保持化、PCI DSSへの対応、EMV 3-Dセキュア、Webの脆弱性対策など、決済環境の安全性を確認する必要があります。
同時に、
- いくら請求されるのか
- いつ請求されるのか
- いつまで契約が続くのか
- どうすれば解約できるのか
- どうすれば解約できるのか
をお客さまが申込前に理解できる状態にすることも欠かせません。
セキュリティは「カード情報を守る対策」、規約と申込画面は「お客さまとの認識を揃える対策」です。
どちらか一方ではなく、両方を整えることで継続課金を安心して運用しやすくなります。
Paysysなら、システム開発不要で継続課金と決済機能付き受付フォームを導入でき、決済状況の管理や決済失敗後の運用にも対応できます。
継続課金を始めたいものの、セキュリティ要件や申込フローに不安がある場合は、貴社のサービスに合った運用方法を資料請求や無料相談からお気軽に問い合わせください。
「Paysys(ペイシス)」なら、リンクを発行するだけで今すぐクレカ決済がスタート!
面倒なシステム開発は一切不要。管理画面から金額を入力するだけで、メールやLINEで送れる決済フォームがその場で作成できます。自社のビジネスモデルに合うか知りたい、詳しい手数料が知りたいという方は、まずは無料の資料請求・導入相談からお気軽にお問い合わせください。